















Todos ellos integrantes de la organización criminal dedicada a realizar estafas tecnológicas y el posterior blanqueo de capitales. Este grupo se dedicaba a realizar estafas a través de la metodología denominada Business Email Compromise (BEC), método que lleva años expandiéndose por España indiscriminadamente, afectando a empresas, proveedores de toda índole incluso a particulares
- Esclarecidos 2 delitos por un importe estafado superior a los 83.000 €
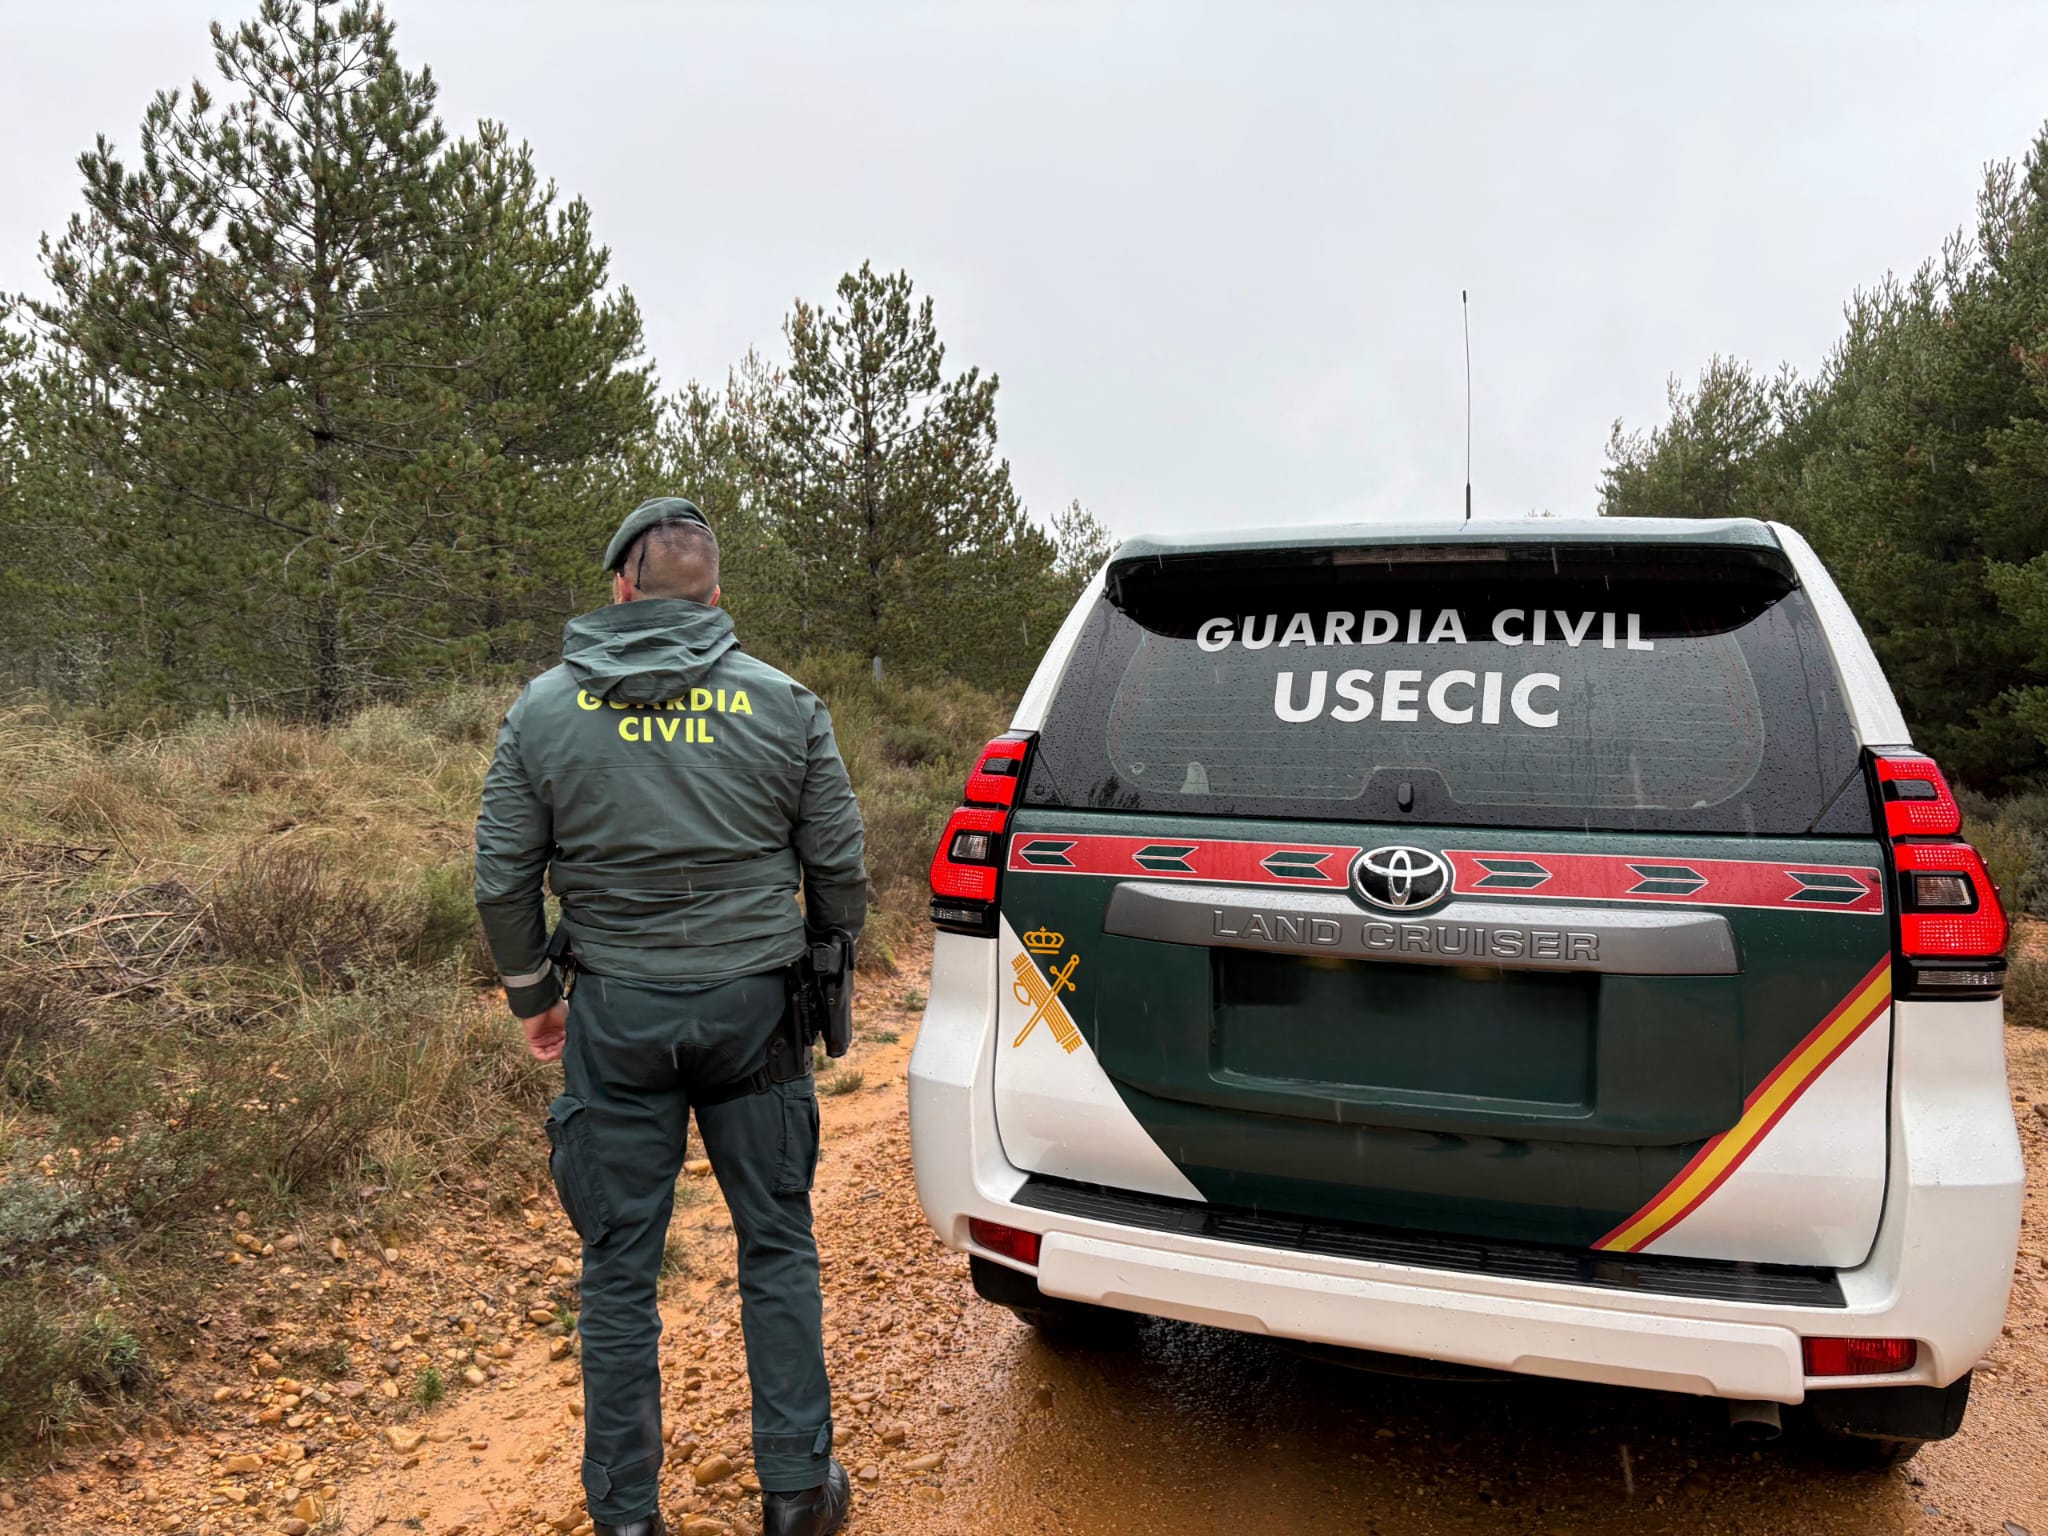
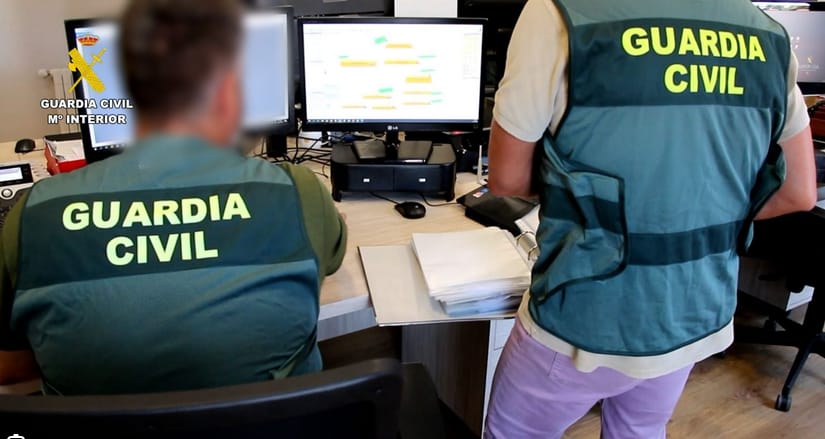
11 de febrero de 2025. La Guardia Civil de Valladolid, en el marco de la operación “GOYEDA” ha procedido a la investigación de 7 personas, de diferentes nacionalidades, como presuntos autores de delito estafa, blanqueo de capitales y pertenencia a organización criminal.
La Guardia Civil comenzó la operación en mayo de 2024, tras una denuncia tramitada en el Puesto de la Guardia Civil de Laguna de Duero. Los autores interceptaron una factura electrónica y cambiaron el número de cuenta de destino, logrando un fraude superior a los 43.000 €. Tras analizar la información, se determinó que otra víctima, una empresa en la provincia de Sevilla, también había sido estafada por 40.000 €. El importe total del fraude ascendió a más de 83.000€.
El grupo criminal, se encontraba ubicado en diferentes localidades del territorio nacional (Sevilla, Barcelona, Tarragona y Santa Cruz de Tenerife), que contribuían a la proliferación del delito de blanqueo de capitales.
La metodología utilizada en las estafas es conocida como “Business Email Compromise (BEC)”, este tipo de método en el que los ciberdelincuentes, utilizan el fraude por correo electrónico para engañar a empresas o individuos para que les transfieran dinero a cuentas bancarias que los autores controlan.
El modus operandi consiste en interceptar correos electrónicos previamente comprometidos entre una empresa y su proveedor, o viceversa. Una vez que interceptan un correo que contiene facturas o mensajes sobre pagos de servicios prestados, los delincuentes cambian el número de cuenta bancaria donde debería realizarse el pago. Posteriormente, reenvían el correo manipulado al buzón del destinatario, quien, sin saberlo, realiza el pago de la factura a la cuenta bancaria alterada. Así, los autores logran redirigir las transacciones financieras a cuentas bancarias que ellos mismos gestionan y controlan.
Tras un minucioso estudio y análisis de la abundante documentación, la Guardia Civil pudo determinar que las cantidades estafadas se desviaban a la compra de criptoactivos a través de una de las principales plataformas de intercambio de criptomonedas. Gracias a este exhaustivo trabajo de trazabilidad de las carteras utilizadas por los autores, se pudo identificar el destino final del dinero estafado y, además, se logró identificar al líder de la organización criminal, de nacionalidad extranjera.
Con el auxilio judicial, los investigadores consiguieron el bloqueo de cantidad de activos en criptodivisas por un valor equivalente a 4.583€.
La Guardia Civil de Valladolid ha instruido las diligencias que han sido entregadas a la Autoridad Judicial.
La Guardia Civil recomienda que para evitar el delito de BEC:
- Verificación de Identidad:
- Confirma siempre las solicitudes de transferencias de dinero o cambios en datos bancarios a través de un canal independiente, como una llamada telefónica.
- No confíes únicamente en correos electrónicos para aprobar transacciones.
- Capacitación del Personal:
- Realiza capacitaciones regulares para que los empleados reconozcan correos fraudulentos.
- Enseña a identificar señales como direcciones de correo ligeramente modificadas, errores gramaticales o urgencia excesiva.
- Implementación de Protocolos de Seguridad:
- Establece procedimientos estrictos para aprobar transferencias, como la regla de doble verificación.
- Usa políticas de "autorización por varios niveles" para operaciones financieras.
- Uso de Tecnologías de Seguridad:
- Instala filtros de correo electrónico para detectar direcciones sospechosas y correos de phishing.
- Cultura de Precaución:
- Promueve una cultura en la que los empleados no teman reportar correos sospechosos, incluso si tienen dudas mínimas.
Recordar que, ante cualquier sospecha ante un posible delito, está a disposición del ciudadano el teléfono de emergencias de la Guardia Civil 062, a través del cual la Guardia Civil le atenderá directamente, las 24 horas del día, los 365 días del año.