















Este grupo de jóvenes vendieron entradas para el cotillón, a través de redes sociales, facilitando los códigos QR de acceso falsificados. Hasta el momento se han detectado 19 víctimas que adquirieron la entrada y no pudieron acceder al local el mismo día de la celebración.
- A los presuntos autores de los hechos, que obtuvieron cerca de 1000 euros por la venta de las entradas, se les imputa supuesto delito de estafa continuada, falsificación de documento privado y pertenencia a grupo criminal
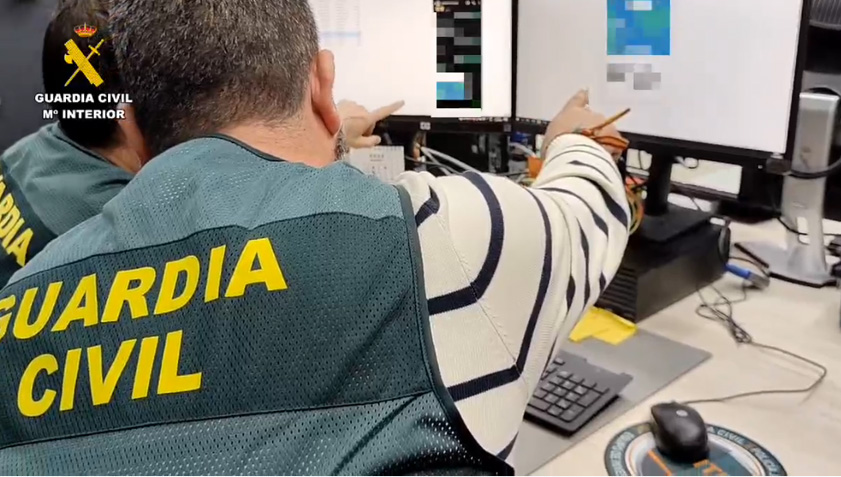
11 de marzo de 2025.- El Equipo de Investigación Tecnológica (EDITE) y Equipo@ de la Guardia Civil de Zaragoza, han llevado a cabo la denominada operación “CHATAN” que ha finalizado con la detención de dos jóvenes e investigación de otros 5, por supuesto delito continuado de estafa, falsificación de documento privado y pertenencia a grupo criminal.
Todo ello a consecuencia de la venta de entradas falsificadas para el acceso al cotillón de Nochevieja de un conocido centro de hostelería ubicado en las proximidades de Zaragoza capital.
La investigación se inició a finales de diciembre cuando, el gerente del establecimiento y el responsable de la empresa de gestión de entradas digitales para eventos, interpusieron una denuncia ante los especialistas de EDITE comunicando la posible falsificación o duplicado de entradas para el acceso a la celebración del cotillón de Nochevieja.
Durante la investigación se pudo determinar que la venta de entradas se ofertaba a través de grupos de mensajería instantánea, ofreciendo cada entrada a un precio de entre 50 y 70 euros, que debería abonarse a través de BIZUM a un número de teléfono distinto al del vendedor inicial.
Además, se analizaron las denuncias que fueron posteriormente interpuestas por los afectados, ascendiendo a una veintena, los cuales comunicaban haber sido estafados por el mismo modus operandi.
Tras el análisis de la información recabada en la investigación se logró obtener la identidad de los presuntos autores de estos hechos, tratándose de un grupo de jóvenes que, tras adquirir la entrada oficial, la habían ofertado a través del canal de mensajería instantánea y, una vez obtenido el dinero, facilitaban el código QR falsificado o duplicado.
Esta acción conllevó que los compradores no pudieron acceder al recinto la misma noche de la celebración de la fiesta, percatándose en ese momento de haber sido víctimas de una estafa.
Una vez obtenidas las evidencias que implicaban a los presuntos autores de los hechos en este ilícito, la Guardia Civil procedió a su localización el pasado 25 de febrero, siendo detenidos dos jóvenes de 18 y 19 años, de nacionalidad venezolana y española, así como 5 investigados, de entre 18 y 20 años, españoles (uno de ellos menor de edad), a los que se les imputó un supuesto delito de estafa continuada, falsificación de documento privado y otro de pertenencia a grupo criminal.
Los implicados, tras obtener el dinero de la venta de las entradas fraudulentas, que ascendía a unos 1000 euros, se repartían los beneficios entre ellos.
Hasta el momento se han detectado un total de 22 víctimas de estafa, no descartándose que haya más jóvenes afectados por este ilícito.
Las diligencias fueron remitidas el pasado 7 de marzo a la autoridad judicial tras la finalización de las mismas.