















Los ciberdelincuentes posteriormente suplantan la identidad de la víctima y solicitan a los contactos del WhatsApp bizum o transferencias bancarias. Se debe actualizar el sistema operativo IOS y utilizar el factor de doble identificación en el WhatsApp
05 de noviembre de 2026.- La Guardia Civil de Cantabria alerta que mediante la técnica de intrusión denominada “zero-click” en los terminales móviles con sistema operativo IOS, sin que el usuario tenga que acceder a ningún enlace, ni abrir archivo o contestar a llamadas, los ciberdelincuentes se hacen con el control del WhatsApp, para posterior pedir bizum o transferencias bancarias a los contactos existentes en dicha aplicación.
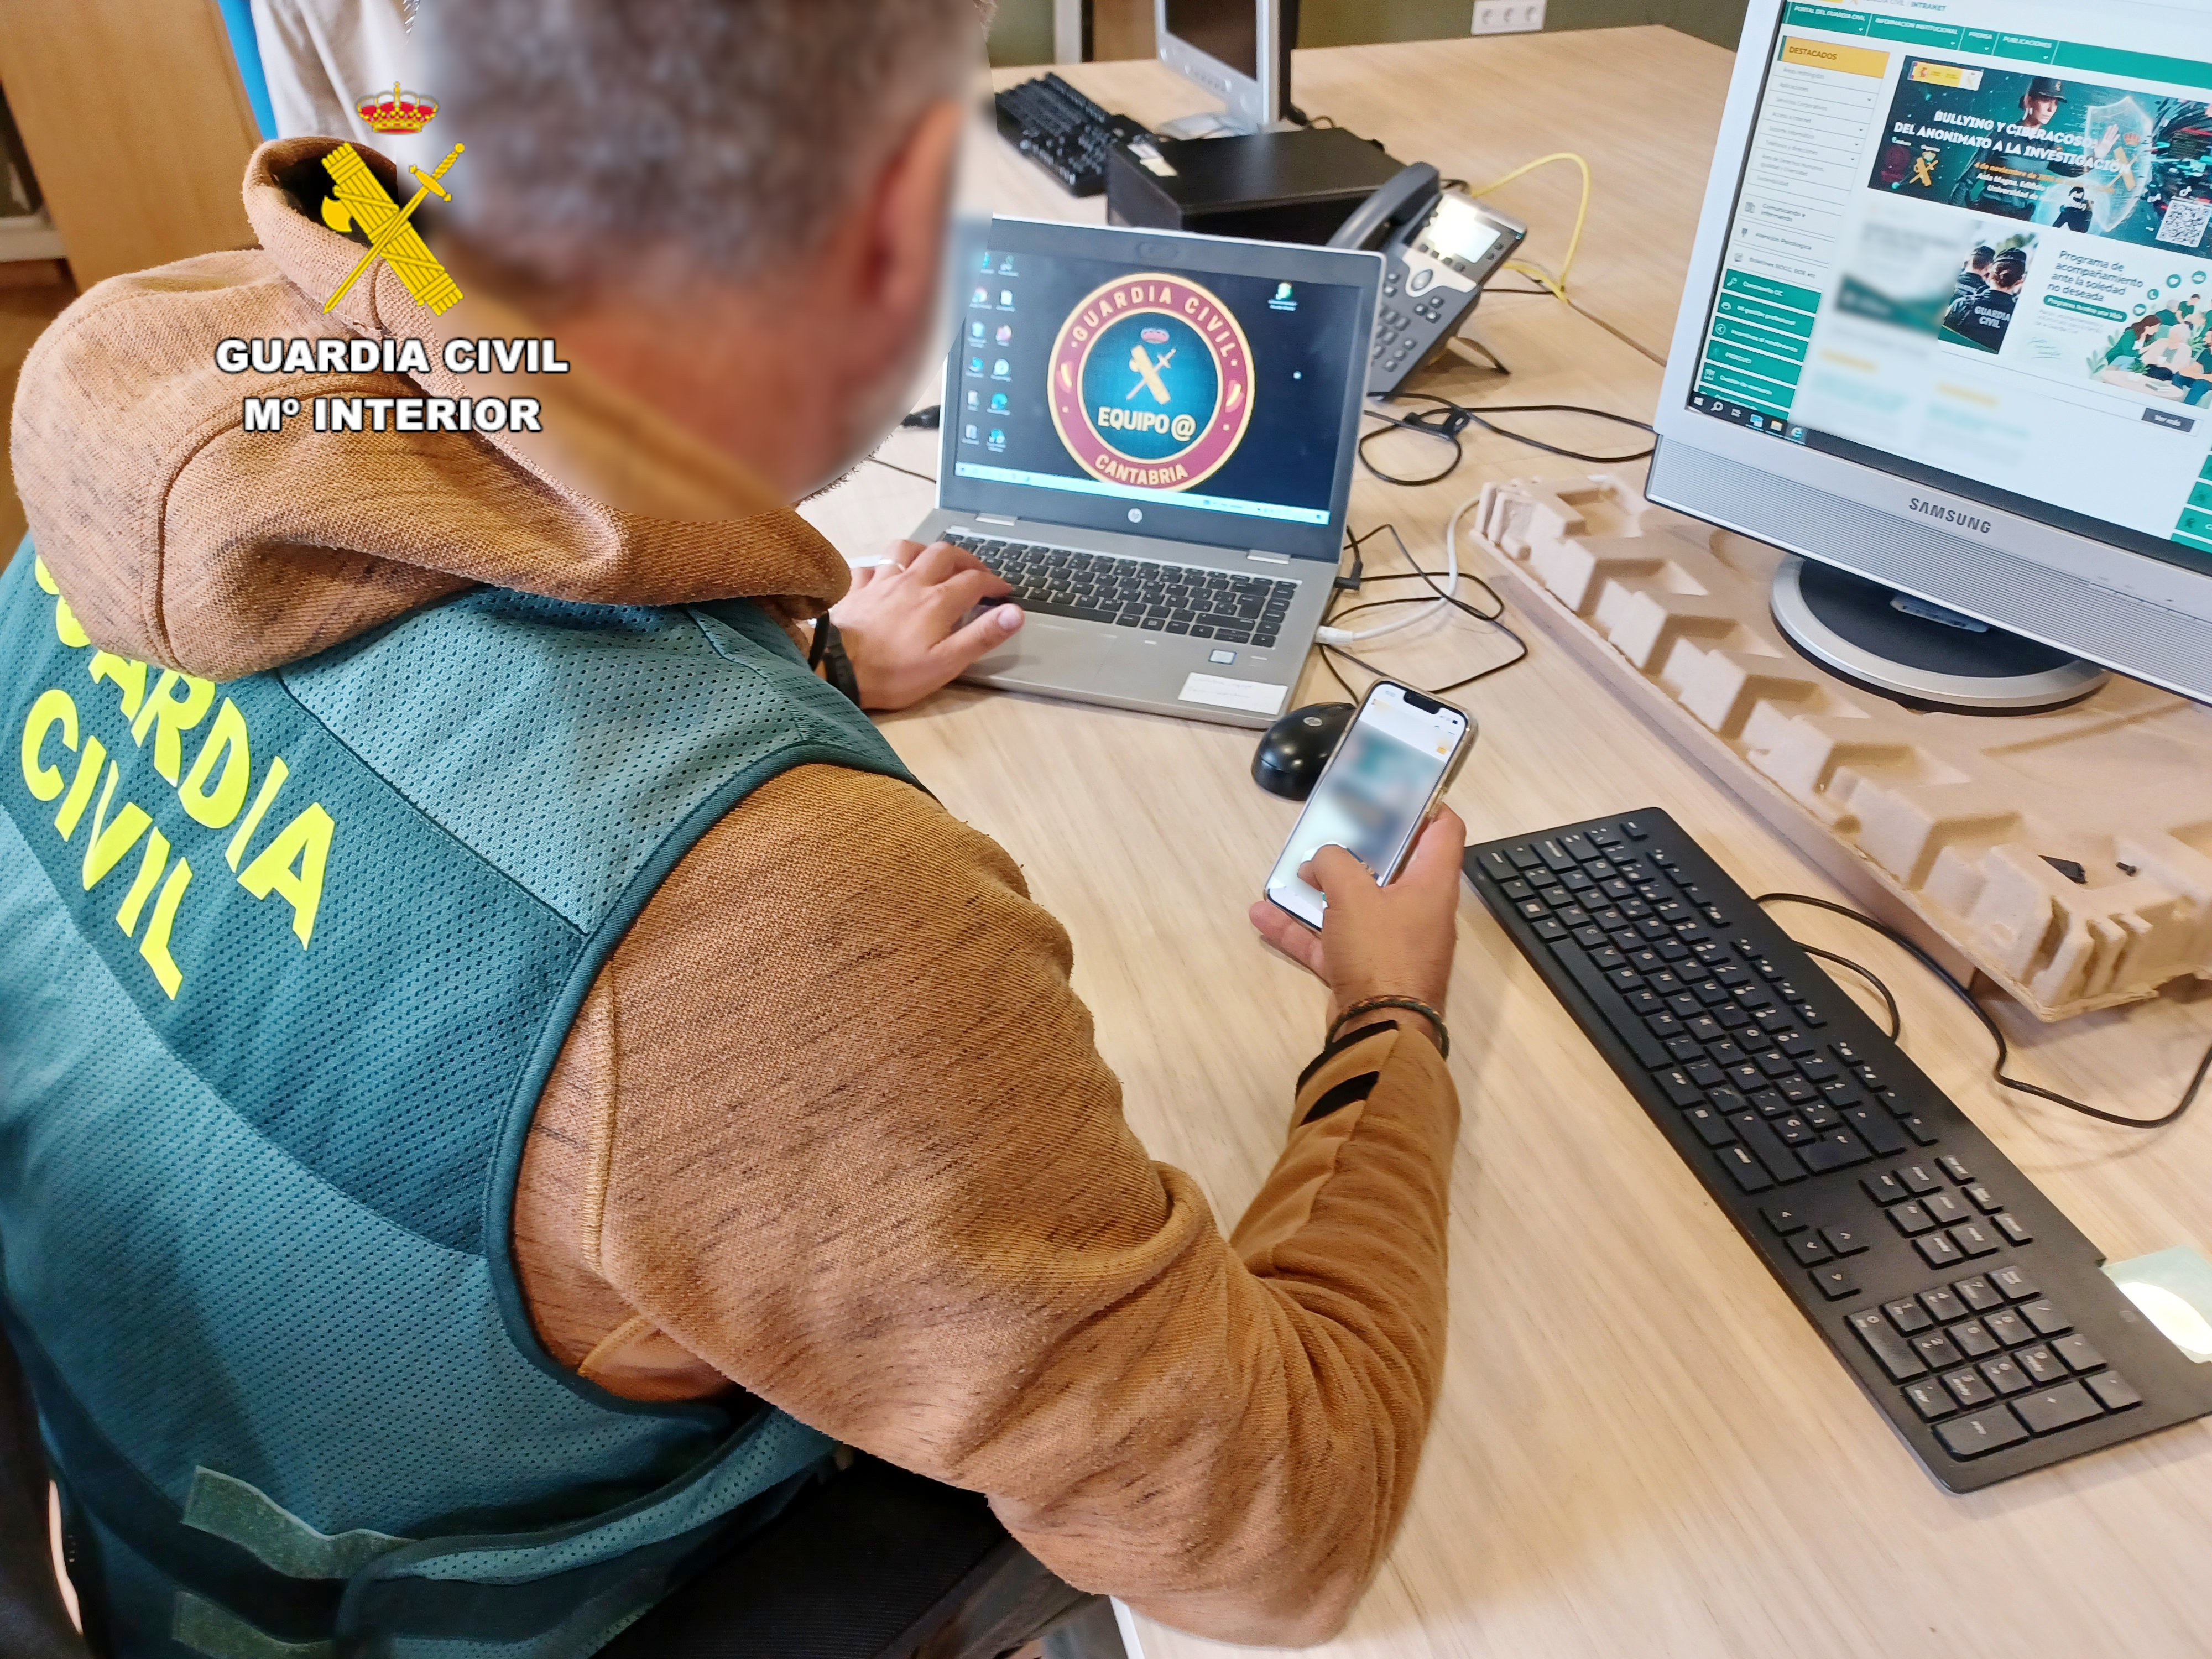
Efectivos del Equipo @ Cantabria de la Guardia Civil, especialistas en la investigación de ciberestafas u otros delitos cometidos con las nuevas tecnologías, actualmente se encuentran realizando indagaciones sobre más de una veintena de denuncias formuladas por estos hechos cometidos en esta Comunidad Autónoma, las cuales han aumentado en los últimos días.
De los casos analizados, el método utilizado para llevar a cabo la estafa consiste en conseguir controlar el WhatsApp de las víctimas, para posteriormente, suplantando la identidad del titular de la aplicación, solicitar dinero mediante bizum o transferencias a los contactos de su agenda.
El control de dicha aplicación se ha realizado sobre terminales móviles con sistema operativo IOS, de varios años de antigüedad y que no están actualizados a IOS 26. Se ha observado que las versiones afectadas aumentan por debajo de la versión IOS 18. En ninguno de los casos, los dueños de los terminales tuvieron que realizar ninguna acción previa, como acceder a enlaces, antes de perder el control del WhatsApp. Este tipo de acciones no han sido detectadas en el sistema operativo Android.
Las víctimas, además de perder el control de la aplicación, en algunos casos, los ciberdelincuentes han llegado a establecer la doble autentificación de dicha aplicación, con lo cual, pierden definitiva el acceso a la misma.
Recomendaciones
Desde la Guardia Civil se recomienda actualizar los mencionados sistemas operativos a la última versión disponible, e implantar el doble factor de autentificación para acceder al WhatsApp, ya sea mediante huella, rostro, pin, etc.
Si por la antigüedad del terminal móvil ya no es posible actualizar el sistema operativo, entonces sí que sería obligatorio implantar el doble factor de acceso al WhatsApp, para impedir o dificultar su acceso a los ciberdelincientes.
No resulta suficiente con desinstalar y recuperar el Whatsapp, mientras no se implementen estos sistemas extra de seguridad (actualizar el sistema operativo y doble factor de identificación de la aplicación) pueden volver a ser víctimas.
Si se recibe algún mensaje en la citada app, en el que algún conocido, utilizando cualquier excusa y normalmente utilizando la urgencia como pretexto, solicita dinero por bizum o transferencia, deben ponerse en contacto con el solicitante, por llamada telefónica u otras vías que no sea responder al propio mensaje, al objeto de verificar dicha petición.
De observar la pérdida de control de la menciona app, avise a sus contactos por otros medios para que no accedan a realizar envíos de dinero que sean solicitados desde su aplicación.
Si tras realizar él envió de dinero, se percata que es una estafa, utilizando los canales oficiales del banco utilizado, explíqueles que ha sido víctima de un fraude y solicité detener o recuperar el dinero transferido, por si aún pueden parar la operación.